
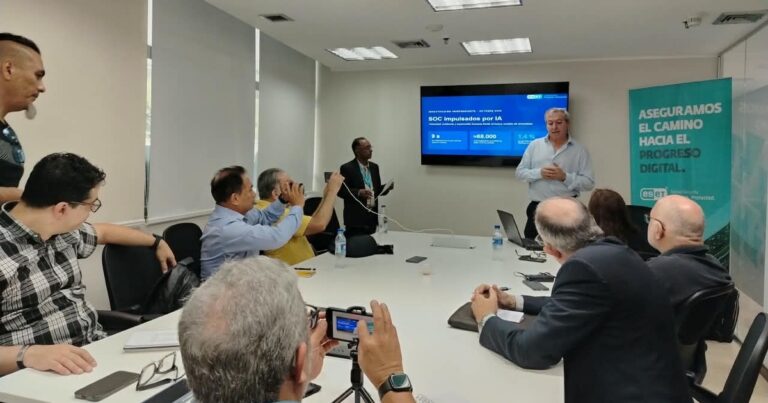
Las vulnerabilidades de software registradas durante el primer semestre de 2026 aumentaron 49,5 % frente al mismo periodo de 2025, según las cifras presentadas en el Desayuno Tecnológico de ESET Venezuela con periodistas. La empresa de ciberseguridad difundió el resumen del encuentro el viernes 23 de octubre.
En el primer semestre se registraron 35.364 vulnerabilidades, contra 23.656 un año antes, de acuerdo con la National Vulnerability Database (NVD) de Estados Unidos. La proyección que se presentó en el encuentro es que 2026 cierre con cerca de 88.000 registros.
Cada uno de esos registros es un CVE: una falla de seguridad publicada con un código propio, para que fabricantes y empresas puedan identificarla y corregirla.
Más fallas y el papel de los SOC
Los datos los presentó el especialista en ciberseguridad Aníbal Vera, invitado especial del encuentro. Según Vera, ante ese ritmo, la comunidad de Centros de Operaciones de Seguridad (SOC), los equipos que vigilan y responden a los ataques dentro de una organización, es la que permite compartir información y entender de dónde vienen las intrusiones.
Propuso medir con datos qué tan preparado está cada SOC: si analiza todas las alertas, cuánto tarda en responder, qué tanto cubre las amenazas conocidas y qué control tiene sobre la inteligencia artificial que usa.
La inteligencia artificial como caja negra
Carlos López, gerente de Soporte y Capacitación de ESET, habló de los riesgos de usar inteligencia artificial sin reglas claras de gobernanza, lo que se conoce como el efecto caja negra. Según López, la IA no puede funcionar como una herramienta opaca o aislada dentro de una empresa. Si toma decisiones o bloquea procesos sin que se pueda rastrear por qué, explicó, la organización queda expuesta a sanciones regulatorias, pérdidas de dinero y daños a su reputación.
Recomendó adoptar IA explicable (XAI), cuyas decisiones se puedan rastrear, y combinar la automatización con la supervisión de una persona, lo que en inglés se llama human-in-the-loop.
La alerta en los colegios
José Luis Rangel, gerente de Comercialización de ESET Venezuela, advirtió que el sector educativo venezolano está expuesto por falta de inversión y de conciencia en seguridad digital. Según Rangel, muchos colegios y sus administradores siguen viendo la ciberseguridad como un gasto innecesario, porque nunca han sufrido un ataque grande y visible.
Pero docentes, estudiantes y procesos administrativos están expuestos todo el tiempo, dijo, por el mal manejo de datos sensibles y por nuevas tecnologías que entran a las aulas sin regulación. Su llamado fue a pasar a una estrategia de prevención. En 2022, ESET llevó su programa Digipadres a las escuelas para formar a padres y docentes.
El encuentro lo abrió Michele Flammia, director general de ESET Venezuela, que dijo que el diálogo con la prensa es indispensable en un momento en que las empresas adoptan tecnología rápido y el cibercrimen avanza. Este mes, ESET también advirtió que dos fallas de Office de 2017 concentran más del 80 % de los exploits en América Latina y explicó qué puede hacer un ciberdelincuente con tu número de teléfono.
Lo que todavía no se sabe
- En qué se basa la proyección de 88.000 vulnerabilidades al cierre del año. Si el segundo semestre repitiera el primero, el total rondaría las 71.000.
- Cuántos ataques o incidentes registró ESET en Venezuela este año.
- Cuántos colegios venezolanos han sufrido incidentes de seguridad. El comunicado no incluye cifras.
Con información del comunicado de prensa de ESET Venezuela.


